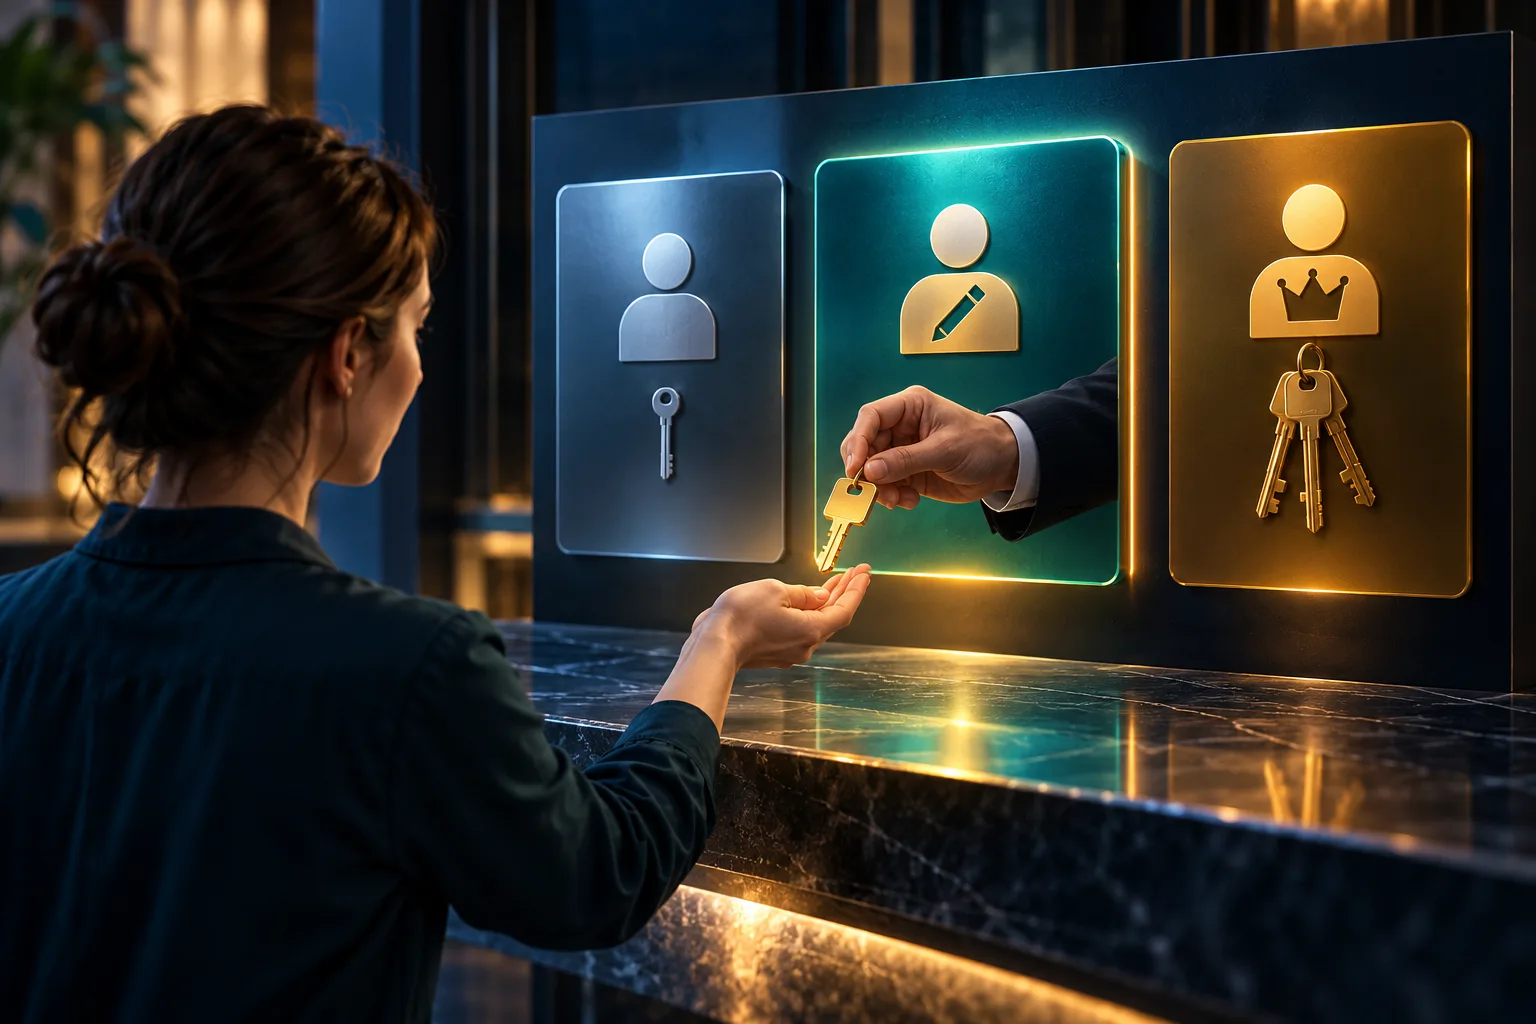
Роли WordPress определяют, кто может публиковать материалы, менять настройки и управлять пользователями. Начните с обязанностей участника команды и выдавайте права под них, сохраняя административный доступ только там, где он нужен.
Отталкивайтесь от задачи
Автору нужен доступ к своим материалам, редактору — к публикациям команды, техническому специалисту — к настройкам на время работы. Выдавайте минимальный набор действий, необходимый для конкретной ответственности.
Не используйте одну общую учётную запись. Персональный вход показывает, кто изменил материал, и позволяет отключить одного человека без смены пароля у всей команды.
Защитите привилегированные учётные записи
Оставьте только необходимых администраторов, включите двухфакторную защиту и подготовьте восстановление доступа. Для каждой интеграции заведите отдельную учётную запись с минимальными правами и отдельный пароль приложения. Такой пароль наследует права пользователя, а не ограничивает их сам по себе.
Сверяйте список пользователей с составом команды и подрядчиков, особенно после увольнений и завершения работ. Проверяйте адреса восстановления и назначение технических аккаунтов. Отзывайте ненужные доступы, даже если входов по ним давно не было.
Контролируйте временный доступ
Перед работой согласуйте срок и действия, после завершения отзовите доступ. Если специалисту нужен сервер, права WordPress не заменяют отдельную защищённую учётную запись на сервере.
Документируйте владельца каждой привилегированной записи. Тогда восстановление доступа не будет зависеть от неизвестной почты или бывшего подрядчика.